


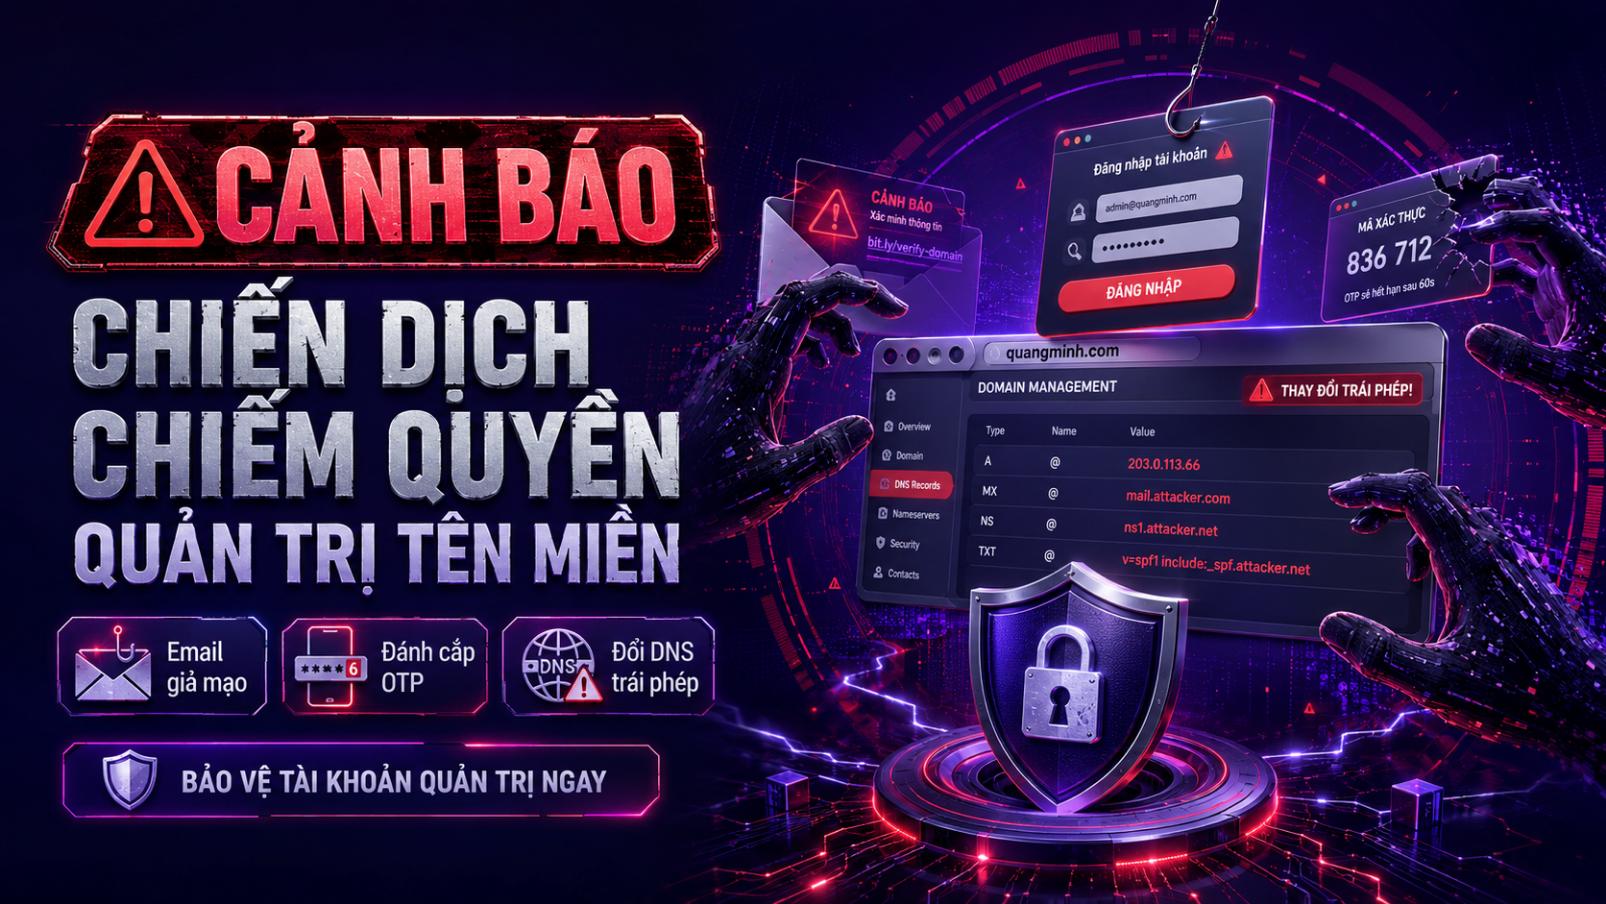
Cảnh báo nguy cơ chiếm quyền quản trị tên miền
Tên miền ngày càng trở thành một trong những tài sản số quan trọng nhất của doanh nghiệp.
Một tài khoản quản trị domain có thể kiểm soát:
- Website.
- Email.
- DNS.
- Subdomain.
- Ecommerce.
- API.
- Hệ thống đăng nhập.
- Toàn bộ nhận diện thương hiệu trực tuyến.
Nếu kẻ tấn công chiếm được tài khoản registrar, họ có thể không cần hack server.
Chỉ cần:
đổi DNS
là đã có khả năng chuyển toàn bộ người truy cập từ:
brand.com
sang một hệ thống do họ kiểm soát.
ICANN định nghĩa domain registration hijacking là tình huống bên tấn công giành quyền kiểm soát domain, thường thông qua việc chiếm tài khoản registrar hoặc máy chủ DNS có thẩm quyền, sau đó thay đổi DNS hoặc chuyển tên miền sang registrar khác.
Đây không chỉ là nguy cơ lý thuyết
VNNIC từng cảnh báo một sự cố thực tế tại Việt Nam khi tên miền của một sàn thương mại điện tử lớn bị chuyển hướng sang website có nội dung cá độ.
Theo VNNIC, hệ thống kỹ thuật của website không phải điểm bị khai thác trực tiếp; vấn đề nằm ở việc tài khoản quản trị tên miền bị lộ, từ đó kẻ xấu có khả năng thay đổi DNS và chiếm quyền điều hướng website.
Đây là tình huống rất đáng lưu ý:
Server vẫn an toàn
nhưng:
Domain Account bị mất
↓
toàn bộ website vẫn có thể bị chiếm hướng truy cập.
Kẻ tấn công đang nhắm vào tài khoản quản trị thay vì server
Một website có thể được đầu tư:
- Firewall.
- WAF.
- Antivirus.
- Backup.
- Security monitoring.
nhưng tài khoản registrar lại chỉ có:
email + mật khẩu.
Khi đó registrar trở thành:
điểm yếu nhất của toàn bộ kiến trúc.
ICANN từ lâu đã cảnh báo rằng việc chiếm domain có thể gây:
- Gián đoạn website.
- Đánh cắp email.
- Phishing.
- Chặn hoặc theo dõi traffic.
- Làm tổn hại nghiêm trọng thương hiệu.
Một chiến dịch chiếm domain thường diễn ra như thế nào?
Chuỗi tấn công có thể diễn ra theo mô hình:
Thu thập thông tin
↓
Phishing email quản trị
↓
Chiếm registrar hoặc email
↓
Vượt qua hoặc đánh cắp MFA
↓
Đổi DNS / Unlock domain
↓
Chuyển hướng website hoặc transfer domain
↓
Duy trì quyền kiểm soát
Điểm nguy hiểm là nhiều bước ban đầu trông giống những hoạt động quản trị domain bình thường.
Bước 1: Xác định registrar và người quản trị
Kẻ tấn công có thể thu thập:
- Domain.
- Registrar.
- Nameserver.
- Email công khai.
- Nhân viên IT.
- Người phụ trách website.
- Thông tin doanh nghiệp.
Sau đó xây một chiến dịch phishing có chủ đích.
Ví dụ email:
“Domain verification failed.”
“Tên miền sẽ hết hạn trong 24 giờ.”
“Transfer request pending.”
“DNS Security Alert.”
Người nhận thường phản ứng rất nhanh vì sợ website bị ngừng hoạt động.
Bước 2: Giả mạo nhà đăng ký
Trang phishing có thể được thiết kế gần giống:
control panel của registrar thật.
Kẻ tấn công sao chép:
- Logo.
- Font.
- Màu.
- Form login.
Sau đó gửi đường dẫn tới:
registrar-secure-login.example
thay vì domain registrar thật.
Khi người quản trị nhập:
username + password
credential lập tức rơi vào tay kẻ tấn công.
ICANN khuyến nghị người dùng không đăng nhập registrar bằng liên kết trong email đáng ngờ mà nên tự nhập địa chỉ nhà đăng ký vào trình duyệt.
Bước 3: Chiếm email trước rồi mới chiếm domain
Một chiến thuật khác là không tấn công registrar trực tiếp.
Kẻ xấu tìm cách chiếm:
email recovery.
Sau đó sử dụng chức năng:
Forgot Password
để reset tài khoản registrar.
CISA cũng lưu ý rằng kẻ tấn công có thể chiếm email của người quản lý domain rồi sử dụng cơ chế khôi phục tài khoản để thay đổi đăng ký tên miền.
Đây là lý do:
Email Security = Domain Security.
Bước 4: Đánh cắp OTP theo thời gian thực
Bật MFA giúp tăng an toàn nhưng không có nghĩa mọi phishing đều thất bại.
Một website phishing tinh vi có thể:
- Thu username/password.
- Đăng nhập registrar thật ngay lập tức.
- Registrar gửi OTP cho người dùng.
- Website giả yêu cầu người dùng nhập OTP.
- Kẻ tấn công sử dụng OTP đó ngay.
Đây là dạng:
real-time phishing.
Vì vậy không chỉ cần MFA.
Người dùng còn phải kiểm tra:
mình đang nhập MFA trên đúng website hay không.
Passkey và Security Key có lợi thế hơn OTP
Nếu registrar hỗ trợ:
- Passkey.
- Hardware Security Key.
- FIDO-based authentication.
đây thường là lựa chọn tốt hơn OTP có thể bị phishing.
Authenticator vẫn là lớp bảo vệ tốt.
Nhưng với domain đặc biệt quan trọng nên ưu tiên phương thức chống phishing mạnh nhất mà registrar hỗ trợ.
Bước 5: Kẻ tấn công đổi thông tin tài khoản
Sau khi đăng nhập thành công, attacker có thể thay:
- Email recovery.
- Số điện thoại.
- Password.
- MFA.
- Registrant data.
Mục tiêu là:
loại chủ sở hữu thật khỏi tài khoản.
ICANN lưu ý việc dữ liệu đăng ký bị thay đổi trái phép là dấu hiệu nghiêm trọng của việc tài khoản registrar có thể đã bị truy cập trái phép.
Bước 6: Đổi Nameserver
Đây là một trong những hành động nguy hiểm nhất.
Ví dụ:
ns1.provider.com
ns2.provider.com
bị đổi thành nameserver của hacker.
Sau đó kẻ tấn công kiểm soát:
- A record.
- MX.
- TXT.
- CNAME.
- Subdomain.
Website có thể bị chuyển ngay tới:
fake website.
Người dùng vẫn gõ đúng:
brand.com
nhưng bị đưa tới server khác.
Chiếm DNS nguy hiểm hơn hack một trang web
Nếu hacker chỉ hack CMS:
một website bị ảnh hưởng.
Nếu hacker chiếm DNS:
cả hệ sinh thái có thể bị ảnh hưởng.
Bao gồm:
mail.brand.com
api.brand.com
login.brand.com
shop.brand.com
Đây là lý do domain account phải được bảo vệ như:
root account của hạ tầng số.
Bước 7: Đổi MX để chiếm email
Nếu attacker kiểm soát DNS, họ có thể thay:
MX Record.
Điều này có thể làm email mới gửi tới domain bị chuyển sang hệ thống do hacker kiểm soát.
Sau đó attacker có khả năng:
- Nhận email reset password.
- Giả mạo nội bộ.
- Tấn công khách hàng.
- Chiếm thêm SaaS account.
Vì vậy một sự cố domain có thể nhanh chóng trở thành:
Identity Breach.
Bước 8: Transfer domain sang registrar khác
Nếu domain được:
unlock
và attacker có Auth Code hoặc kiểm soát đủ tài khoản, họ có thể tìm cách chuyển domain sang registrar khác.
Khi domain đã ra khỏi registrar ban đầu, quy trình phục hồi thường khó khăn hơn.
ICANN khuyến nghị nếu phát hiện một transfer không được phép, chủ domain cần liên hệ ngay registrar cũ để yêu cầu xem xét unauthorized transfer.
Thời gian phản ứng trong trường hợp này rất quan trọng.
Bước 9: Thay dữ liệu nhằm làm khó việc phục hồi
Sau khi chiếm domain, attacker có thể thay:
- Email.
- Phone.
- Registrant details.
- Payment data.
ICANN lưu ý việc thay registration data và chuyển registrar có thể làm quá trình chứng minh quyền sở hữu và phục hồi domain trở nên kéo dài và khó khăn.
Do đó doanh nghiệp cần lưu:
bằng chứng quyền sở hữu trước khi sự cố xảy ra.
Tại sao AI có thể làm các chiến dịch này nguy hiểm hơn?
Đây là một xu hướng đáng chú ý trong năm 2026.
ICANN cho biết AI có khả năng làm thay đổi “kinh tế” của DNS Abuse bằng cách tăng:
- Tốc độ.
- Quy mô.
- Mức độ tinh vi.
của các chiến dịch độc hại.
AI có thể giúp attacker:
- Viết email tiếng Việt tự nhiên.
- Cá nhân hóa theo doanh nghiệp.
- Bắt chước giọng điệu IT.
- Tạo trang registrar giả nhanh.
- Tạo hàng nghìn biến thể phishing.
Do đó dấu hiệu:
“Email viết sai chính tả nên chắc là lừa đảo”
ngày càng kém hữu ích.
Một email phishing hiện nay có thể rất thuyết phục
Ví dụ:
Tên miền: company.com
Registrar: Registrar A
Ngày hết hạn: 18/09/2026
Kẻ tấn công có thể gửi:
Registrar A – Security Alert
Chúng tôi phát hiện một yêu cầu chuyển tên miền company.com. Nếu đây không phải yêu cầu của bạn, vui lòng đăng nhập trong 30 phút để hủy.
Thông tin đều có vẻ hợp lý.
Người quản trị hoảng sợ và click.
Đây chính là mục tiêu:
tạo urgency để người dùng không kiểm tra domain của website.
Những dấu hiệu cảnh báo sớm
Doanh nghiệp nên coi các tình huống sau là đáng nghi:
- Có email reset password không yêu cầu.
- Có OTP đăng nhập dù không đăng nhập.
- Registrar gửi cảnh báo login mới.
- Domain bất ngờ chuyển sang unlocked.
- Nameserver thay đổi.
- Registrant email thay đổi.
- Auto-renew bị tắt.
- Auth Code được tạo mà không rõ lý do.
- Có transfer request bất thường.
- Website đột nhiên chuyển hướng.
- Email doanh nghiệp ngừng hoạt động.
- SSL certificate mới xuất hiện bất thường.
Chỉ một trong những tín hiệu này cũng nên được kiểm tra ngay.
OTP bất ngờ là một cảnh báo đặc biệt
Nếu điện thoại nhận:
“Your verification code is 839241.”
mà bạn không đăng nhập:
không bỏ qua.
Có khả năng một người nào đó đã có:
username + password
và đang bị chặn tại bước MFA.
Đây là lúc nên:
- Đổi password.
- Kiểm tra login history.
- Thu hồi session.
- Kiểm tra email recovery.
Không nên chờ tới khi domain bị đổi DNS mới phản ứng.
Domain tự nhiên chuyển sang trạng thái Unlock là dấu hiệu nghiêm trọng
Domain bình thường nên được giữ:
Locked
nếu không cần transfer.
Nếu monitoring phát hiện:
clientTransferProhibited
biến mất mà không có hoạt động quản trị hợp lệ:
hãy coi đó là security incident.
ICANN xác nhận registrar/domain lock được sử dụng nhằm ngăn thay đổi và transfer trái phép.
Registry Lock giúp bảo vệ domain quan trọng
Registrar Lock vẫn có hạn chế.
Nếu hacker chiếm được tài khoản registrar, họ có thể tìm cách:
unlock domain.
Registry Lock tạo thêm lớp bảo vệ ở cấp registry.
VNNIC mô tả Registry Lock cho .vn như một lớp “khóa cứng”; ngay cả khi tài khoản quản trị registrar bị lộ, các thay đổi quan trọng vẫn phải trải qua quy trình xác thực đặc biệt.
Đây là biện pháp đặc biệt đáng cân nhắc với:
- Ecommerce.
- Ngân hàng.
- Fintech.
- Marketplace.
- Báo điện tử.
- Domain thương hiệu chính.
Tên miền nào nên được xếp mức Critical?
Có thể coi domain là Critical nếu nó vận hành:
- Website chính.
- Email công ty.
- Login.
- Ecommerce.
- API.
- Customer portal.
Ví dụ:
brand.com
nên có mức bảo vệ khác:
campaign-2026.com.
Đầu tư bảo mật phải tương xứng với mức thiệt hại nếu domain bị mất.
Nên tách email quản trị domain khỏi domain đang bảo vệ
Ví dụ:
Domain:
brand.com
Registrar account sử dụng:
Nếu brand.com bị hijack và MX bị đổi, chính email recovery cũng có thể gặp vấn đề.
ICANN từng khuyến nghị cân nhắc sử dụng email quản trị không phụ thuộc hoàn toàn vào chính domain đang được bảo vệ để có thêm bằng chứng và kênh phục hồi khi sự cố xảy ra.
Có thể thiết kế:
email vận hành chính
recovery email độc lập.
Cả hai đều phải có MFA.
Không để agency sở hữu tài khoản registrar
Một cấu hình rủi ro thường gặp:
Agency đăng ký domain
↓
Agency giữ tài khoản
↓
Doanh nghiệp chỉ có website.
Nếu:
- Agency bị hack.
- Nhân viên agency nghỉ việc.
- Hai bên tranh chấp.
doanh nghiệp có thể mất khả năng kiểm soát tài sản thương hiệu.
Domain chính nên thuộc:
tài khoản doanh nghiệp.
Agency chỉ được cấp quyền cần thiết.
Không chia sẻ một tài khoản cho cả phòng IT
Ví dụ:
domain-admin
được 8 người biết mật khẩu.
Khi xảy ra thay đổi bất thường:
không biết ai đã thao tác.
Nên ưu tiên registrar hỗ trợ:
- User riêng.
- Role.
- Audit log.
Khi nhân viên nghỉ:
thu hồi tài khoản người đó
thay vì tiếp tục sử dụng credential chung.
Nên bật những lớp bảo vệ nào?
Có thể áp dụng:
Lớp 1: Account
- Password manager.
- MFA.
- Passkey/Security Key nếu có.
Lớp 2: Domain
- Registrar Lock.
- Registry Lock.
Lớp 3: DNS
- DNSSEC.
- DNS change monitoring.
Lớp 4: Recovery
- Email độc lập.
- Hồ sơ sở hữu.
Lớp 5: Monitoring
- Domain status.
- Nameserver.
- MX.
- SSL.
- Uptime.
Đây chính là mô hình:
Defense in Depth.
DNSSEC có ngăn hacker chiếm registrar không?
Không.
DNSSEC chủ yếu giúp xác thực tính toàn vẹn của dữ liệu DNS.
Nếu attacker đã có quyền hợp lệ trong registrar và thay đổi toàn bộ cấu hình theo quy trình, DNSSEC không phải lớp duy nhất có thể ngăn sự cố.
Do đó:
DNSSEC ≠ Account Security.
Nó nên được sử dụng cùng:
MFA + Lock + Monitoring.
Doanh nghiệp nên monitoring những gì?
Ít nhất:
- Registrar.
- Expiration.
- Domain status.
- Nameserver.
- A record.
- MX record.
- SSL.
- Website response.
Ví dụ:
Nameserver thay đổi
→ cảnh báo ngay.
Không nên đợi:
khách hàng báo website hiện trang cá độ
mới phát hiện domain đã bị thay DNS.
Monitoring cần hoạt động ngoài chính hệ thống bị bảo vệ
Nếu toàn bộ cảnh báo được gửi tới:
mà MX của brand.com bị hijack:
cảnh báo cũng có thể mất.
Nên có một kênh ngoài hệ thống:
- Email độc lập.
- SMS.
- Security platform.
Đây là nguyên tắc quan trọng trong incident detection.
Checklist bảo vệ tài khoản registrar
- ☐ Tài khoản thuộc doanh nghiệp.
- ☐ Password duy nhất.
- ☐ Password manager.
- ☐ MFA.
- ☐ Passkey/Security Key nếu hỗ trợ.
- ☐ Recovery email độc lập.
- ☐ Không chia sẻ login.
- ☐ Audit quyền định kỳ.
- ☐ Thu hồi quyền nhân viên nghỉ việc.
- ☐ Không đăng nhập từ link email.
Checklist bảo vệ domain
- ☐ Registrar Lock.
- ☐ Registry Lock nếu critical.
- ☐ Auto-renew.
- ☐ Payment backup.
- ☐ DNSSEC khi phù hợp.
- ☐ Monitoring status.
- ☐ Monitoring nameserver.
- ☐ Monitoring MX.
- ☐ Lưu Auth Code an toàn.
- ☐ Không mở khóa nếu không transfer.
Checklist tài liệu cần lưu
Doanh nghiệp nên lưu:
- Hóa đơn đăng ký.
- Hóa đơn gia hạn.
- Hợp đồng mua domain.
- Email transfer.
- Registrant history.
- Registrar account information.
- Bằng chứng thanh toán.
ICANN nhấn mạnh tài liệu lịch sử là yếu tố rất quan trọng khi cần phục hồi một domain bị hijack.
Không nên đợi tới khi mất domain mới bắt đầu tìm:
“Ai còn hóa đơn 10 năm trước?”
Phải làm gì nếu nghi tài khoản registrar bị chiếm?
Thực hiện ngay:
1. Truy cập registrar bằng website chính thức.
Không dùng link trong email.
2. Đổi password.
3. Thu hồi toàn bộ session.
4. Reset MFA.
5. Kiểm tra recovery email và phone.
6. Lock toàn bộ domain.
7. Kiểm tra nameserver.
8. Kiểm tra registrant data.
9. Kiểm tra transfer request.
10. Liên hệ security team của registrar.
Nếu còn đăng nhập được, tốc độ xử lý rất quan trọng.
Nếu không đăng nhập registrar được
Có thể attacker đã:
- Đổi email.
- Đổi password.
- Reset MFA.
Khi đó cần lập tức liên hệ registrar thông qua:
kênh support chính thức.
Chuẩn bị:
- ID chủ thể.
- Hóa đơn.
- Payment records.
- Email cũ.
- Lịch sử domain.
Không gửi những tài liệu này cho người liên hệ qua email lạ.
Nếu DNS đã bị đổi
Sau khi lấy lại account:
- Khôi phục nameserver.
- So sánh toàn bộ zone với backup.
- Kiểm tra A/AAAA.
- Kiểm tra CNAME.
- Kiểm tra MX.
- Kiểm tra TXT.
- Kiểm tra DKIM/DMARC.
- Kiểm tra subdomain.
- Rotation credential liên quan.
- Theo dõi propagation.
Không nên chỉ sửa record:
www.
Kẻ tấn công có thể đã cài thêm persistence trong zone.
Nếu email đã bị chiếm
Cần coi sự cố lớn hơn một domain incident.
Hãy:
- Reset email password.
- Reset MFA.
- Revoke OAuth sessions.
- Kiểm tra forwarding rules.
- Kiểm tra mailbox delegation.
- Kiểm tra recovery methods.
Một attacker có thể tạo:
auto-forward
để tiếp tục đọc email ngay cả khi password đã đổi.
Nếu domain đã bị transfer đi
ICANN khuyến nghị chủ domain liên hệ registrar trước đó ngay lập tức nếu nghi có unauthorized transfer.
Cần cung cấp càng nhiều dữ liệu chứng minh càng tốt.
Không nên:
- Tự mua lại từ attacker.
- Trả tiền chuộc ngay.
- Xóa bằng chứng.
Với domain giá trị cao, nên đồng thời liên hệ:
- Legal.
- Security.
- Registrar.
- Các cơ quan phù hợp khi có dấu hiệu tội phạm.
Nếu website đang chuyển hướng sang phishing hoặc nội dung độc hại
Ưu tiên đầu tiên:
ngăn người dùng tiếp tục bị ảnh hưởng.
Tùy tình huống có thể cần:
- Registrar/registry lock.
- DNS rollback.
- Tạm hold.
- Incident notice.
ICANN mô tả registry có thể áp dụng các biện pháp như hold hoặc lock domain trong những tình huống security threat phù hợp.
Không nên tự ý thay đổi quá nhiều khi đang điều tra
Nếu sự cố nghiêm trọng, cần giữ:
- Logs.
- Email phishing.
- Login timestamps.
- DNS history.
- IP.
- Screenshot.
- Registrar notifications.
Nếu reset toàn bộ mà không lưu bằng chứng:
việc điều tra nguồn tấn công có thể khó hơn.
Doanh nghiệp lớn nên có quy trình Incident Response cụ thể cho domain.
Domain Incident Response nên được chuẩn bị trước
Một playbook có thể quy định:
Ai gọi registrar?
Ai có quyền xác minh chủ thể?
Ai khôi phục DNS?
Ai thông báo khách hàng?
Ai làm việc với pháp lý?
Không nên đến khi website bị hijack mới hỏi:
“Tên miền này đang mua ở đâu?”
Cần quản lý Domain Asset Register
Một bảng nên có:
| Hạng mục | Ví dụ |
|---|---|
| Domain | brand.com |
| Registrar | Registrar A |
| DNS Provider | Provider B |
| Expiration | 2030 |
| Account Owner | Security Team |
| MFA | Có |
| Registrar Lock | Có |
| Registry Lock | Có |
| DNSSEC | Có |
| Mức độ | Critical |
Danh sách này nên được audit định kỳ.
Domain quan trọng nên có ít nhất hai người có khả năng phục hồi
Không có nghĩa:
hai người dùng chung password.
Mà là:
- Có quy trình.
- Có backup credentials.
- Có quyền hợp lệ.
- Có tài liệu.
Nếu người quản trị duy nhất:
- Nghỉ việc.
- Mất thiết bị.
- Không liên lạc được.
doanh nghiệp vẫn có thể kiểm soát domain.
VNNIC khuyến nghị Registry Lock cho .vn quan trọng
VNNIC hiện mô tả Registry Lock là lớp bảo vệ cao cho .vn trước nguy cơ bị:
- Chiếm đoạt.
- Thay đổi DNS.
- Thay thông tin trái phép.
Đối với tên miền như:
website ngân hàng
sàn ecommerce
website doanh nghiệp lớn
đây là một biện pháp đáng cân nhắc nghiêm túc.
Phishing vẫn là một dạng DNS Abuse trọng tâm
ICANN hiện liệt kê các nhóm DNS Abuse chính gồm:
- Botnets.
- Malware.
- Pharming.
- Phishing.
- Spam khi đóng vai trò phân phối các hình thức abuse trên.
Sau khi chiếm domain, attacker có thể sử dụng chính uy tín của domain thật để:
phishing khách hàng.
Đây là lý do domain hijacking có thể nguy hiểm hơn một domain giả mới đăng ký.
Domain thật bị hijack đặc biệt nguy hiểm vì người dùng đã tin nó
Ví dụ khách hàng quen:
bank.com
Nếu kẻ gian chỉ tạo:
bank-secure-login.xyz
nhiều người có thể nhận ra.
Nhưng nếu attacker thực sự kiểm soát:
bank.com
thì:
- Bookmark vẫn đúng.
- Người dùng gõ đúng domain.
- Link cũ vẫn đúng.
Độ tin cậy ban đầu cao hơn rất nhiều.
Đó là lý do account hijacking phải được xem là sự cố an ninh nghiêm trọng.
AI sẽ khiến bài toán này tiếp tục khó hơn
ICANN trong tháng 7/2026 cảnh báo AI có khả năng tăng:
speed + scale + sophistication
của các chiến dịch abuse.
Trong tương lai attacker có thể tự động:
- Tìm domain giá trị.
- Tìm nhân viên quản trị.
- Tạo email riêng cho từng mục tiêu.
- Clone registrar interface.
- Theo dõi phản hồi.
Doanh nghiệp vì vậy không thể chỉ dựa vào:
đào tạo nhân viên nhận biết email xấu.
Phải có:
security controls kỹ thuật.
Công thức bảo vệ tên miền hiện đại
Có thể ghi nhớ:
MFA chống chiếm account
Registrar Lock chống transfer
Registry Lock chống thay đổi quan trọng
DNSSEC bảo vệ tính toàn vẹn DNS
Monitoring phát hiện sớm
Recovery Plan phục hồi nhanh
=
Bảo vệ domain nhiều lớp
Không có một lớp đơn lẻ đủ bảo vệ mọi tình huống.
15 dấu hiệu cần phản ứng ngay
- ☐ OTP không yêu cầu.
- ☐ Reset password bất thường.
- ☐ Login từ quốc gia lạ.
- ☐ Recovery email bị đổi.
- ☐ MFA bị thay.
- ☐ Domain tự unlock.
- ☐ Auth Code được tạo.
- ☐ Nameserver đổi.
- ☐ MX đổi.
- ☐ Registrant data đổi.
- ☐ Auto-renew bị tắt.
- ☐ Transfer request xuất hiện.
- ☐ Website redirect.
- ☐ Email ngừng nhận.
- ☐ Registrar account không đăng nhập được.
Nếu xuất hiện nhiều dấu hiệu cùng lúc:
hãy coi đó là domain hijacking cho tới khi chứng minh được ngược lại.
Kết luận
Chiếm quyền quản trị tên miền là một trong những loại sự cố có thể gây hậu quả đặc biệt lớn vì kẻ tấn công không nhất thiết phải xâm nhập server.
Chỉ cần chiếm:
registrar account
hoặc:
DNS control
họ có thể:
chuyển hướng website – thay MX – đánh cắp email – tạo phishing – hoặc transfer tên miền.
ICANN đã cảnh báo domain hijacking có thể gây mất dịch vụ, đánh cắp email, chuyển hướng traffic, phishing và thiệt hại nghiêm trọng cho thương hiệu.
Tại Việt Nam, VNNIC cũng từng nêu trường hợp một sàn thương mại điện tử lớn bị chuyển hướng sang nội dung cá độ do tài khoản quản trị tên miền bị lộ, cho thấy điểm yếu đôi khi không nằm ở website mà nằm ngay tại lớp quản trị domain.
Trong bối cảnh năm 2026, nguy cơ này càng đáng chú ý khi ICANN nhận định AI có khả năng làm các chiến dịch abuse diễn ra với tốc độ, quy mô và mức độ tinh vi cao hơn.
Vì vậy doanh nghiệp nên áp dụng ít nhất:
MFA
Registrar Lock
Registry Lock với domain quan trọng
DNS monitoring
email recovery độc lập
quy trình Incident Response.
Đặc biệt, không nên đợi tới khi:
website bị chuyển hướng
mới kiểm tra registrar.
Tên miền thương hiệu chính nên được giám sát giống như:
tài khoản ngân hàng hoặc tài khoản quản trị hệ thống quan trọng.
Có thể ghi nhớ một nguyên tắc:
Nếu mất domain có thể làm doanh nghiệp ngừng hoạt động, domain đó phải được bảo vệ ở cấp Critical Asset.
Trong bảo mật tên miền:
phát hiện trước khi attacker đổi DNS luôn tốt hơn phục hồi sau khi domain đã bị chiếm.